EU Governance & Compliance Trainingen
Implementeer cybersecurity en operationele weerbaarheid in lijn met het veranderende Europese regelgevingslandschap
Europese organisaties hebben te maken met een snel veranderend regelgevingslandschap. Cybersecurity, operationele weerbaarheid, gegevensbescherming en kunstmatige intelligentie zijn niet langer afzonderlijke compliance-onderwerpen. Ze maken steeds meer deel uit van een bredere governanceverantwoordelijkheid die invloed heeft op management, risicobeheer, technologie en de dagelijkse bedrijfsvoering.
Wet- en regelgeving zoals NIS2, DORA, de AVG en de EU AI Act stelt eisen aan de manier waarop organisaties digitale risico’s beheersen, informatie beschermen, reageren op incidenten en aantoonbaar verantwoordelijkheid nemen.
Daarnaast bieden wij praktische, landspecifieke trainingen die zelfstandig gevolgd kunnen worden of een waardevolle aanvulling vormen op onze andere trainingen. Deze richten zich op de praktische implementatie in:
- Nederland, aan de hand van de vereisten van de Cyberbeveiligingswet (Cbw)
- België, aan de hand van CyFun®
Of u nu de basisprincipes wilt begrijpen, verantwoordelijk bent voor een implementatie of uw organisatie wilt voorbereiden op nieuwe wettelijke verplichtingen: onze trainingen helpen de brug te slaan tussen regelgeving en praktijk.
NIS Institute biedt praktijkgerichte en certificeringsgerichte trainingen waarmee professionals deze vereisten leren begrijpen en vertalen naar effectieve governance, beheersmaatregelen en processen.
NIS2-richtlijn
Versterking van cybersecurity binnen de Europese Unie
De NIS2-richtlijn vormt een gemeenschappelijk Europees kader voor het verbeteren van cybersecurity en digitale weerbaarheid binnen essentiële en belangrijke sectoren.
Ten opzichte van haar voorganger breidt NIS2 het aantal organisaties dat binnen de reikwijdte valt aanzienlijk uit. Daarnaast ligt er meer nadruk op risicobeheer, incidentmeldingen, beveiliging van de toeleveringsketen en de verantwoordelijkheid van het management.
Organisaties hebben meer nodig dan alleen technische beveiligingsmaatregelen. Compliance vraagt om een gestructureerde aanpak waarin governance, beleid, risicobeheer, bedrijfscontinuïteit, incidentmanagement en continue verbetering samenkomen.
NIS2 Directive Foundation
De NIS2 Directive Foundation training biedt een introductie tot de belangrijkste concepten, vereisten en uitgangspunten van NIS2.
Deelnemers ontwikkelen inzicht in het regelgevingskader, de vereisten voor cybersecurityrisicobeheer en de verantwoordelijkheden die organisaties onder de richtlijn hebben.
Deze training is met name geschikt voor professionals die een gedegen basiskennis van NIS2 nodig hebben, zonder direct verantwoordelijk te zijn voor een volledige implementatie.
NIS2 Directive Lead Implementer
De NIS2 Directive Lead Implementer training gaat een stap verder.
De training bereidt professionals voor op het ondersteunen van organisaties bij het plannen, implementeren, beheren, monitoren en onderhouden van een cybersecurityprogramma dat aansluit op de vereisten van NIS2.
De training is met name relevant voor cybersecurityprofessionals, compliance- en riskmanagers, consultants en professionals die verantwoordelijk zijn voor de implementatie van NIS2 binnen hun organisatie.
DORA
Bouwen aan digitale operationele weerbaarheid in de financiële sector
De Digital Operational Resilience Act (DORA) vormt een geharmoniseerd Europees kader voor het beheersen van ICT-risico’s en risico’s rondom operationele weerbaarheid binnen de financiële sector.
DORA behandelt onder andere ICT-risicobeheer, incidentmanagement en -rapportage, het testen van digitale operationele weerbaarheid en risico’s rondom externe ICT-dienstverleners.
Het doel gaat verder dan het voorkomen van cyberincidenten. Financiële organisaties moeten kunnen aantonen dat zij ICT-gerelateerde verstoringen kunnen weerstaan, erop kunnen reageren en ervan kunnen herstellen.
DORA Foundation
De DORA Foundation training introduceert deelnemers in de fundamentele concepten en vereisten van de Digital Operational Resilience Act.
De training biedt een gestructureerd inzicht in DORA en de gevolgen ervan voor financiële organisaties en professionals die werkzaam zijn binnen ICT, risicobeheer, security, compliance en operationele weerbaarheid.
DORA Lead Manager
De DORA Lead Manager training is bedoeld voor professionals die organisaties ondersteunen bij het opzetten en beheren van een gestructureerde aanpak voor DORA-compliance.
Deelnemers ontwikkelen de kennis en competenties die nodig zijn om digitale operationele weerbaarheid te integreren in governance-, risicobeheer- en complianceactiviteiten.
AVG
Persoonsgegevens beschermen en accountability aantoonbaar maken
De Algemene Verordening Gegevensbescherming (AVG) blijft een van de fundamenten van Europese digitale governance.
Organisaties die persoonsgegevens verwerken, moeten kunnen aantonen dat deze gegevens rechtmatig, transparant en veilig worden verwerkt. De AVG gaat daarom veel verder dan privacyverklaringen en toestemmingsmechanismen.
Effectieve gegevensbescherming vereist goede governance, duidelijk vastgelegde verantwoordelijkheden, risicobeoordelingen, passende technische en organisatorische maatregelen en voortdurende monitoring van compliance.
GDPR Foundation
De GDPR Foundation training introduceert deelnemers in de fundamentele principes en vereisten van Europese gegevensbescherming.
De training is geschikt voor professionals die met persoonsgegevens werken of moeten begrijpen welke gevolgen de AVG heeft voor hun organisatie.
Certified Data Protection Officer
Voor professionals met een grotere verantwoordelijkheid op het gebied van privacy en compliance biedt de Certified Data Protection Officer training de kennis die nodig is om organisaties te ondersteunen, adviseren en monitoren op het gebied van AVG-compliance.
De training is met name relevant voor Data Protection Officers, privacyprofessionals, complianceprofessionals, juridische professionals en consultants.
EU AI Act
Voorbereiden op de volgende generatie AI-governance
Kunstmatige intelligentie biedt enorme mogelijkheden, maar roept tegelijkertijd nieuwe vragen op rondom risico’s, verantwoordelijkheid, transparantie, data en menselijk toezicht.
De EU AI Act introduceert een risicogebaseerd regelgevingskader voor kunstmatige intelligentie binnen de Europese Unie. De verplichtingen zijn onder andere afhankelijk van het type AI-systeem, de risicoclassificatie en de rol die een organisatie binnen de AI-waardeketen vervult.
Voor organisaties betekent dit dat AI-governance steeds meer een formele complianceverantwoordelijkheid wordt.
Organisaties moeten weten welke AI-systemen zij gebruiken, begrijpen hoe deze systemen worden geclassificeerd, verantwoordelijkheden vastleggen en passende beheersmaatregelen treffen op het gebied van onder andere risicobeheer, datagovernance, documentatie, transparantie en menselijk toezicht.
Certified EU AI Governance Professional — Binnenkort beschikbaar
De aankomende PECB Certified EU AI Governance Professional training is ontwikkeld voor professionals die verantwoordelijk zijn voor het navigeren door het Europese regelgevingskader voor kunstmatige intelligentie.
Het programma behandelt de EU AI Act in combinatie met relevante vereisten uit de EU Data Act en richt zich op het vertalen van wettelijke verplichtingen naar praktische governance.
Deelnemers leren hoe zij de toepasselijkheid en rollen bepalen, AI-systemen classificeren op basis van risico, governancestructuren opzetten, AI-gerelateerde risico’s beheersen en passende documentatie en toezicht gedurende de gehele AI-levenscyclus waarborgen.
Deze training is met name relevant voor governance-, risk- en complianceprofessionals, AI-professionals, privacy- en juridische professionals, informatiebeveiligingsspecialisten, consultants en managers die verantwoordelijk zijn voor de verantwoorde toepassing van AI.
Binnenkort beschikbaar bij NIS Institute.
Landspecifiek & praktijkgericht
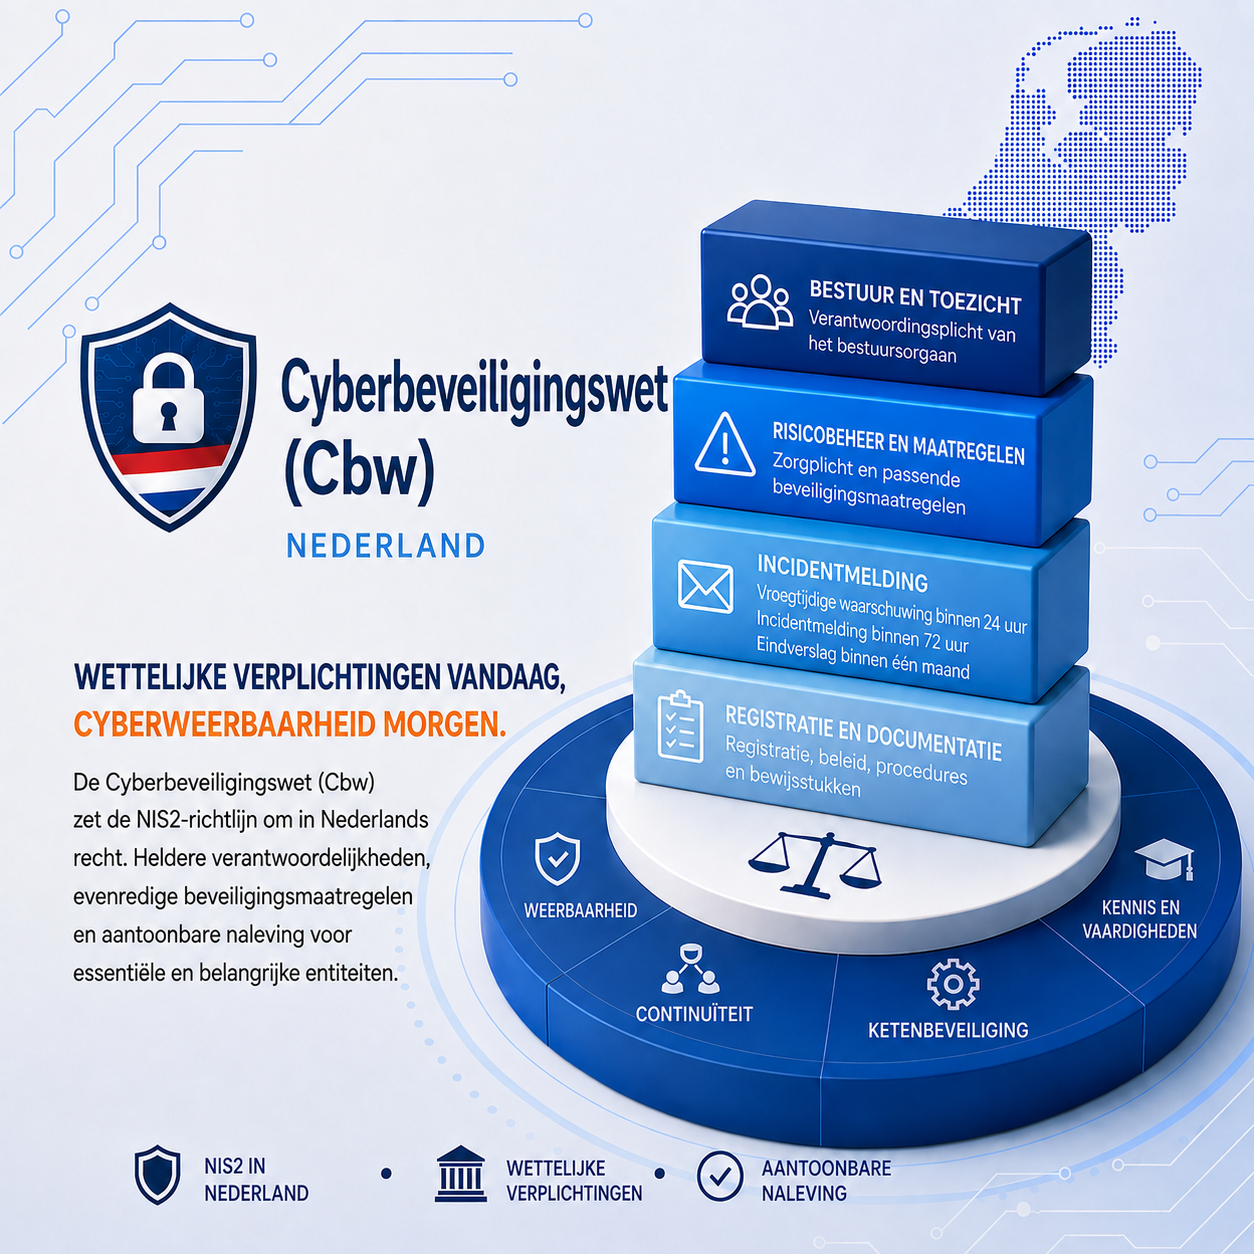
Cyberbeveiligingswet (Cbw)
Van de Europese NIS2-richtlijn naar Nederlandse wetgeving
Voor organisaties in Nederland betekent het begrijpen van NIS2 ook dat zij moeten begrijpen hoe deze richtlijn is vertaald naar Nederlandse wetgeving.
De Cyberbeveiligingswet (Cbw) vertaalt de vereisten van de NIS2-richtlijn naar de Nederlandse wettelijke context en is sinds 15 augustus 2026 van kracht.
De wet introduceert cybersecurityverplichtingen voor duizenden Nederlandse organisaties en legt expliciete verantwoordelijkheden bij het bestuur.
Organisaties moeten bepalen of zij binnen de reikwijdte van de wet vallen en begrijpen wat de zorgplicht, meldplicht bij incidenten, governanceverantwoordelijkheden en vereiste cybersecuritymaatregelen in de praktijk voor hen betekenen.
Cyberbeveiligingswet Training
De praktijkgerichte Cyberbeveiligingswet training van NIS Institute richt zich specifiek op de Nederlandse situatie.
In plaats van NIS2 uitsluitend vanuit Europees of theoretisch perspectief te benaderen, werken deelnemers met de vereisten waarmee zij in Nederland daadwerkelijk te maken krijgen.
De training behandelt onder andere:
- bepalen of een organisatie binnen de reikwijdte valt;
- classificatie van essentiële en belangrijke entiteiten;
- vertaling van de zorgplicht naar praktische maatregelen;
- verplichtingen rondom incidentmeldingen;
- verantwoordelijkheden van het bestuur;
- cybersecuritygovernance en risicobeheer;
- het ontwikkelen van een implementatieroadmap.
De training is daarmee bijzonder relevant voor bestuurders en directieleden, CISO’s en ISO’s, risk- en complianceprofessionals, juridische professionals, IT- en OT-managers, internal auditors, consultants en professionals die verantwoordelijk zijn voor de implementatie van NIS2 of de Cbw.
CyberFundamentals Framework (CyFun®)
Van NIS2-verplichtingen naar praktische cybersecuritymaatregelen
Voor organisaties in België biedt het CyberFundamentals Framework (CyFun®) een praktische en gestructureerde manier om cybersecuritymaatregelen te implementeren en de digitale weerbaarheid te verhogen.
Het framework is ontwikkeld door het Centre for Cybersecurity Belgium (CCB) en helpt organisaties om de vereisten van NIS2 te vertalen naar concrete controls, technische en organisatorische maatregelen, maturiteitsniveaus en aantoonbare bewijsvoering. CyFun® werkt daarbij met verschillende assurance levels, waaronder Basic, Important en Essential, zodat maatregelen kunnen worden afgestemd op het risicoprofiel en de context van de organisatie.
CyberFundamentals (CyFun®) Framework Training
De praktijkgerichte CyberFundamentals (CyFun®) Framework Training van NIS Institute is bedoeld voor professionals die NIS2 al op hoofdlijnen begrijpen en de volgende stap willen zetten: hoe vertalen we deze verplichtingen naar concrete maatregelen en aantoonbare compliance?
Tijdens de training leren deelnemers hoe het CyFun® Framework is opgebouwd, hoe het juiste assurance level wordt bepaald en hoe controls worden vertaald naar concrete technische en organisatorische maatregelen. Ook komen self-assessments, maturity scoring, documentatie en bewijsvoering, conformity assessments en het ontwikkelen van een praktische implementatieroadmap aan bod.
De training vormt daarmee een praktische aanvulling op de PECB NIS2 Directive Foundation en NIS2 Directive Lead Implementer trainingen. Waar deze trainingen zich richten op het begrijpen en implementeren van NIS2, laat de CyFun® training zien hoe organisaties deze vereisten binnen de Belgische context praktisch kunnen operationaliseren en aantoonbaar maken.
De training is met name relevant voor NIS2 Lead Implementers, CISO’s en Information Security Officers, risk- en complianceprofessionals, consultants, auditors en andere professionals die betrokken zijn bij de implementatie, beoordeling of monitoring van cybersecuritymaatregelen.
Eén regelgevingslandschap. Meerdere verantwoordelijkheden.
NIS2, DORA, de AVG, de EU AI Act en nationale wetgeving zoals de Nederlandse Cyberbeveiligingswet richten zich op verschillende risico’s, sectoren en technologieën. Toch delen ze steeds vaker dezelfde uitgangspunten.
Governance. Accountability. Risicobeheer. Weerbaarheid. Transparantie. Documentatie. Continue verbetering.
Organisaties hebben er daarom baat bij om verder te kijken dan afzonderlijke wet- en regelgeving.
Cybersecurity kan niet los worden gezien van operationele weerbaarheid. Privacy raakt steeds sterker verweven met kunstmatige intelligentie. AI-governance is afhankelijk van goede datagovernance. En binnen al deze kaders wordt van het management verwacht dat het risico’s begrijpt en kan aantonen dat passende beheersmaatregelen zijn getroffen.
Het ontwikkelen van de juiste kennis en competenties wordt daarmee een essentieel onderdeel van moderne governance.
Bouw uw expertise in EU Governance verder uit
NIS Institute biedt trainingen voor professionals die Europese wet- en regelgeving moeten begrijpen, implementeren en beheren.
Ontwikkel de kennis die nodig is om wettelijke vereisten te vertalen naar effectieve governance en concrete actie.